Uygulama Güvenliği Duruşunu Anlamak
2025'in hızla gelişen dijital dünyasında Uygulama Güvenliği Duruşu (Application Security Posture - ASP) kavramı, niş bir teknik konu olmaktan çıkıp yönetim kurullarının öncelikli gündem maddelerinden biri haline geldi. Basitçe ifade etmek gerekirse uygulama güvenliği duruşunuz, kuruluşunuzun tüm uygulama güvenliği ortamının toplam durumudur. Güvenlik kontrollerinizin etkinliğini, güvenlik açıklarının varlığını ve yazılım ekosisteminizin genel dayanıklılığını ayrıntılarıyla gösteren bütüncül bir anlık durum görüntüsü işlevi görür. ASP, tek bir güvenlik duvarına veya yamaya odaklanmak yerine, farklı güvenlik katmanlarını birleşik bir savunma stratejisinde bir araya getiren bir bakış açısı gerektirir.
Güçlü bir duruş elde etmek, yalnızca araçlar kurmaktan fazlasını gerektirir; geliştiriciler, güvenlik operasyonları ve iş paydaşları arasında iş birliğine dayalı bir çabanın koordine edilmesini içerir. Kuruluşlar büyüdükçe güvenliklerine dair parçalı bir bakış açısıyla mücadele etmek zorunda kalırlar; bu da saldırganların istismar edebileceği boşluklara yol açar. İşletmeler, görünürlüğe ve birleşik yönetime öncelik vererek yangın söndürmeye dayalı reaktif bir yaklaşımdan, tehditleri canlı ortamlarda ortaya çıkmadan önce öngören proaktif bir duruşa geçiş yapabilirler.
Uyarı Yorgunluğu ve Karmaşıklık Zorluğu
Güvenlik ekiplerinin karşılaştığı en kalıcı sorunlardan biri, modern altyapının ürettiği ezici uyarı hacmidir. Orta ölçekli bir işletmenin günde yüzlerce, hatta bazen 500'den fazla uyarıyı işlemesi alışılmadık bir durum değildir. Bu sürekli veri akışı, kritik güvenlik açıklarının gürültü altında kolayca kaybolduğu bir ortam yaratır. Güvenlik ekipleri zamanlarını asılsız uyarıların (false positive) peşinden koşarak harcadıklarında stratejik iyileştirmelere odaklanma yeteneklerini kaybeder; bu da temel uygulama bileşenlerinin gerekenden daha uzun süre savunmasız kalmasına neden olur.
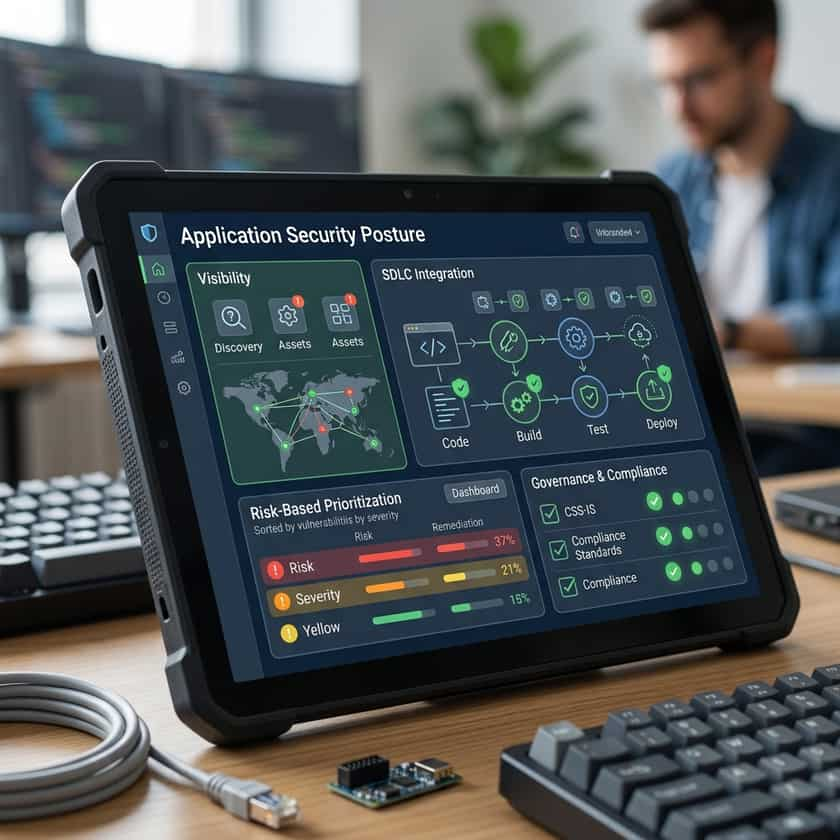
Etkili uygulama güvenliği duruşu çözümleri, akıllı önceliklendirme çerçeveleri uygulayarak bu sorunu çözer. Modern sistemler, her güvenlik açığını acil ve yüksek öncelikli bir kriz olarak ele almak yerine, riskleri potansiyel iş etkilerine göre sınıflandırır. Tehdit verilerini uygulamaların bağlamıyla (örneğin yazılımın hassas müşteri verilerini işleyip işlemediği veya kritik dahili veritabanlarıyla etkileşimde bulunup bulunmadığı) ilişkilendirerek güvenlik ekipleri arka plandaki gürültüyü filtreleyebilir. Bu sayede en değerli dijital varlıklarınızın en üst düzeyde koruma almasını sağlayan daha odaklı bir yaklaşım mümkün hale gelir.
Güçlü Bir Güvenlik Stratejisinin Temel Dayanakları
- Sürekli Görünürlük: Portföyünüzdeki tüm uygulamaların, API'lerin ve mikro hizmetlerin doğru ve gerçek zamanlı bir envanterini tutun.
- Proaktif Tehdit Modellemesi: Uygulamalarınızın nasıl saldırıya uğrayabileceğini düzenli olarak değerlendirin ve olası ihlal yollarını belirleyin.
- Otomatik Uyumluluk Eşleme: Güvenlik kontrollerinizi GDPR veya SOC2 gibi yasal çerçevelerle eşleme sürecini basitleştirin.
- Birleşik Yönetişim: Yazılım geliştirme yaşam döngüsünün (SDLC) her aşamasında güvenlik gereksinimlerini tanımlayan net politikalar oluşturun.
- Geri Bildirim Döngüleri: Geliştiricileri henüz kod yazarken güvenlik kusurları konusunda uyaran hızlı iletişim kanalları uygulayın.
Modern Ekosistemde Ortaya Çıkan Riskler
2025 yılı tehdit ortamı, teknolojideki hızlı değişimlerle karakterize edilmektedir. Uygulamalar giderek daha fazla üçüncü taraf kütüphanelere, açık kaynaklı çerçevelere ve buluta özgü hizmetlere bağımlı hale gelmektedir. Bu araçlar daha hızlı geliştirmeyi mümkün kılsa da, tespit edilmesi genellikle zor olan tedarik zinciri risklerini de beraberinde getirir. Güçlü bir duruş bu harici bağımlılıkları hesaba katmalı ve güvenlik sınırınızın şirket içinde yazılan kodların ötesine geçerek işletmenize güç veren tüm entegre yazılım bileşenleri ekosistemini kapsamasını sağlamalıdır.
Ayrıca, yapay zeka odaklı geliştirmenin ve otomatik kodlama araçlarının yükselişi, yeni özelliklerin devreye alınma hızını artırdı. Bu durum üretkenliği artırsa da güvenlik açıklarının daha hızlı bir şekilde ortaya çıkabileceği anlamına da gelir. Olumlu bir güvenlik duruşunu sürdürmek, güvenliği tehlikeye atmadan bu hıza uyum sağlamayı gerektirir. Güvenlik kontrollerini doğrudan geliştirici iş akışına entegre etmek (genellikle 'sola kaydırma' veya 'shift-left' olarak adlandırılır) artık bir seçenek değil, bir zorunluluktur. Bu, güvenliğin modern iş dünyasının talepleriyle aynı hızda ilerlemesini sağlamanın en etkili yoludur.
Uygulama İçin En İyi Yöntemler
Uygulama güvenliği duruşunuzu başarıyla geliştirmek yinelemeli bir süreçtir. Görünürlüğünüzdeki ve müdahale sürenizdeki en büyük boşlukları belirlemek için mevcut durumunuzu denetleyerek başlayın. Her şeyi tek seferde düzeltmeye çalışmayın. Bunun yerine API güvenliği veya kritik kimlik doğrulama akışları gibi yüksek etkili alanlara odaklanın. Güvenlik girişimlerini iş sürekliliği ve risk yönetimi bağlamında çerçeveleyerek lider kadroyu erkenden sürece dahil edin. Paydaşlar, güvenliğin maliyetli ihlalleri önleyerek doğrudan kârlılığı desteklediğini anladıklarında, sürdürülebilir iyileştirme için gereken kaynakları temin etmek çok daha kolay hale gelir.